Shadow AI ist die unautorisierte Nutzung von KI‑Tools, Modellen oder Agenten im Geschäftsbetrieb, oft ohne Wissen der IT‑Abteilung. Die Hauptgefahr liegt nicht im Werkzeug selbst, sondern in den Daten, die dabei unkontrolliert an externe Anbieter fließen, und in Entscheidungen, die auf halluzinierten Ergebnissen beruhen. Wer als Führungskraft jetzt handelt, kann Datenschutzverstöße, Bußgelder und Reputationsschäden vermeiden, bevor sie entstehen.
Kurz gesagt:
- Höhere Risiken entstehen, wenn sensible Daten durch ungeprüfte KI-Tools unkontrolliert ins Internet gelangen und Datenschutzverstöße verursachen.
- Die Nutzung von autonomen Agenten mit eigenen Zugriffsdaten stellt eine besonders gefährliche Form der Shadow AI dar, die schwer zu erkennen ist.
- Die Erkennung erfordert eine Kombination aus Endpoint-Analysen, Netzwerküberwachung und Cloud-Account-Prüfungen, um alle Schatten-Tools sichtbar zu machen.
- Ein wirksames Kontrollsystem basiert auf klaren Richtlinien, technischer Überwachung, geprüftem Modellkatalog und sensiblen Schulungen.
- In den ersten drei Monaten empfiehlt es sich, Cloud-Audits, Genehmigungsprozesse und KPIs zu etablieren, um Shadow AI-Prozesse gezielt zu steuern.
Inhaltsverzeichnis
- Was ist Shadow AI? Abgrenzung zu Shadow IT und das Dreischichtenmodell
- Konkrete Risiken von Shadow AI für Unternehmen
- Typische Beispiele: So sieht Shadow AI im Alltag aus
- Warum Mitarbeitende zu Shadow AI greifen
- Wie Sie Shadow AI im Unternehmen erkennen
- Governance und Kontrollen gegen Shadow AI
- Die ersten 90 Tage: Roadmap für Entscheider
- Warum externe Beratung bei Shadow AI hilft
- Kernprinzipien im Umgang mit Shadow AI
- Governance‑Unterstützung für den Mittelstand
- Ausgewählte Primärquellen für Entscheider
- Quellen
- FAQ
Was ist Shadow AI? Abgrenzung zu Shadow IT und das Dreischichtenmodell
Shadow AI bezeichnet den Einsatz von KI‑Anwendungen, Modellen oder Agenten, die weder von der IT freigegeben noch von der Sicherheitsabteilung geprüft wurden. Der Begriff klingt nach einer Variante von Shadow IT, funktioniert aber anders. Shadow IT betrifft meist statische Software, ein nicht genehmigtes Projektmanagement‑Tool etwa, dessen Risiko sich mit einer Inventarliste erfassen lässt. Shadow AI verändert sich dagegen mit jeder Anfrage: Ein Sprachmodell verarbeitet heute andere Daten als gestern, und ein Agent trifft eigenständig Entscheidungen, die niemand vorhersehen kann.
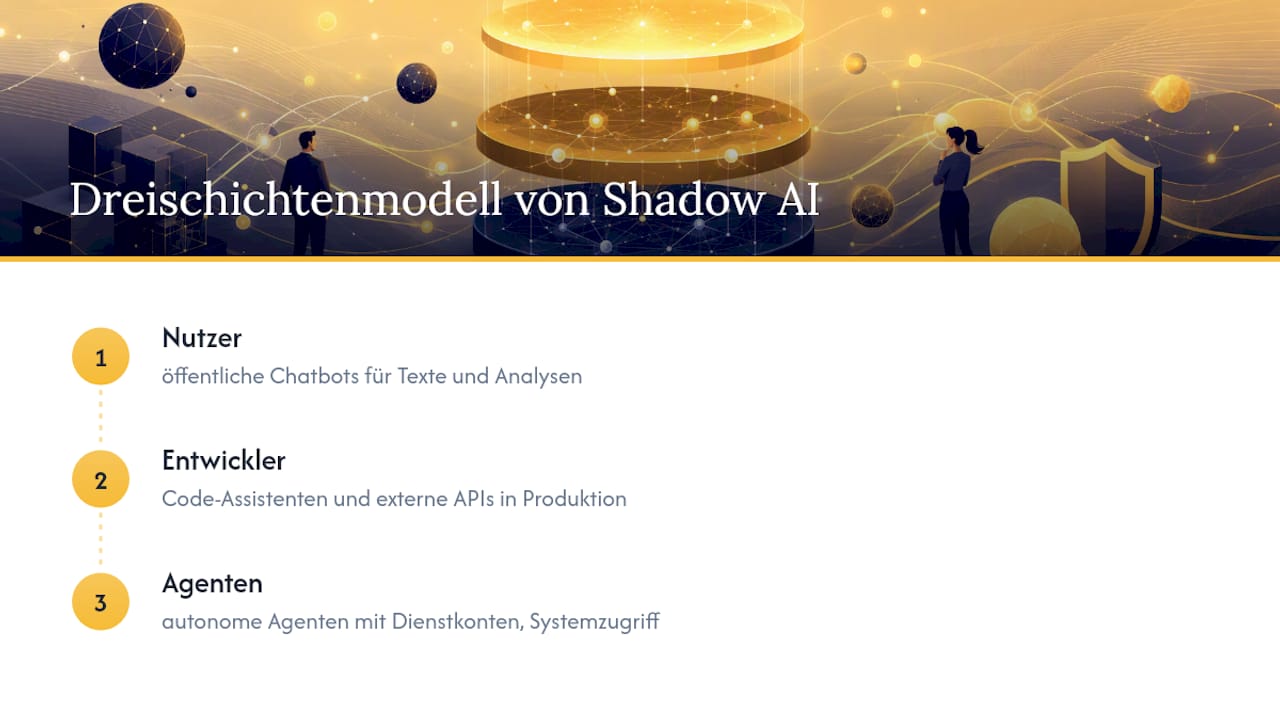
Drei Schichten sind praktisch zu unterscheiden. Die Nutzer‑Schicht umfasst Mitarbeitende, die öffentliche Chatbots für Textentwürfe oder Analysen nutzen. Die Entwickler‑Schicht betrifft Programmierende, die KI‑gestützte Code‑Assistenten oder externe APIs in Produktionssysteme einbauen, oft ohne Review. Die agentische Schicht ist die gefährlichste: Hier laufen autonome Agenten mit eigenen Zugangsdaten und Dienstkonten, die selbstständig auf Systeme zugreifen, wie Sysdig beschreibt.
Klassische Shadow‑IT‑Kontrollen wie Software‑Inventare oder Firewall‑Regeln greifen hier zu kurz, weil sie auf installierte Anwendungen zielen, nicht auf Datenflüsse in Echtzeit. Ein Mitarbeiter braucht keine Installation, nur einen Browser-Tab.
Konkrete Risiken von Shadow AI für Unternehmen
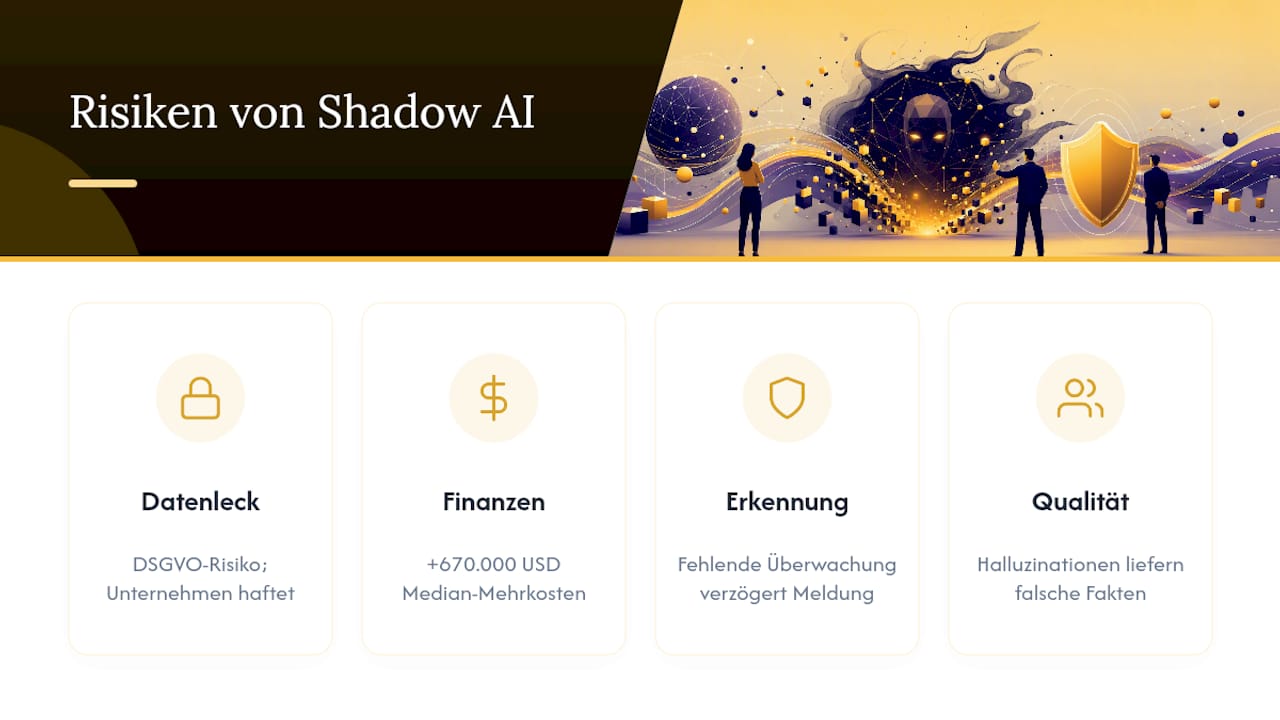
Der größte Schaden entsteht meist unbemerkt: Mitarbeitende kopieren Kundendaten, Vertragsentwürfe oder interne Kennzahlen in öffentliche Chat‑Oberflächen, deren Anbieter diese Daten zum Modelltraining verwenden können. Sobald personenbezogene Daten betroffen sind, entsteht ein DSGVO‑Problem, und die Verantwortung liegt beim Unternehmen, nicht beim einzelnen Mitarbeitenden. Aufsichtsbehörden können bei Verstößen Bußgelder verhängen, die je nach Schwere empfindlich ausfallen.
Profi-Tipp: Prüfen Sie zuerst, welche Abteilung am häufigsten mit sensiblen Kundendaten arbeitet. Genau dort startet die Shadow-AI-Nutzung meist zuerst, weil der Zeitdruck am größten ist.
Die finanzielle Dimension lässt sich inzwischen beziffern. Organisationen mit hoher Shadow‑AI‑Nutzung erlitten laut IBMs Cost of a Data Breach Report 2025 im Median durchschnittlich 670.000 US‑Dollar höhere Kosten pro Datenpanne. Diese Zahl entsteht nicht durch die KI selbst, sondern durch die verzögerte Erkennung: Ein System, das niemand überwacht, meldet auch keinen Vorfall.
Hinzu kommt ein Risiko, das leicht übersehen wird: Qualität. Sprachmodelle halluzinieren, sie erfinden plausibel klingende, aber falsche Fakten. Wenn eine Führungskraft eine Geschäftsentscheidung auf einer KI‑generierten Marktanalyse aufbaut, die niemand gegengeprüft hat, wird aus einem Datenschutzrisiko ein strategisches Risiko. Reputationsschäden folgen oft erst später, wenn ein Kunde merkt, dass seine Daten in einem Tool gelandet sind, dem er nie zugestimmt hat.
Typische Beispiele: So sieht Shadow AI im Alltag aus
Shadow AI zeigt sich selten als spektakulärer Vorfall, sondern als Muster, das sich über Monate einschleicht. Die häufigsten Ausprägungen:
- Mitarbeitende fügen Kundendaten oder interne Dokumente in öffentliche Chatbots ein, um Zusammenfassungen oder Übersetzungen zu erhalten.
- Entwickler installieren KI‑gestützte IDE‑Plugins und hinterlegen API‑Schlüssel direkt im Quellcode oder in öffentlichen Repositories.
- Browser‑Erweiterungen für Meeting‑Zusammenfassungen oder Marketing‑Texterstellung greifen ungefragt auf Kalender‑ und E‑Mail‑Daten zu.
- Autonome Agenten mit eigenen Dienstkonten führen Aufgaben in Buchhaltung oder Kundensupport aus, ohne dass ein Mensch jede Aktion freigibt.
Der Microsoft Work Trend Index 2024 zeigt, wie stark KI‑Werkzeuge bereits im Arbeitsalltag verankert sind. Genau diese Verbreitung macht Shadow AI zu einem strukturellen Problem, nicht zu einem Einzelfall.
Warum Mitarbeitende zu Shadow AI greifen
Verbote allein lösen das Problem nicht, sie verlagern es nur. Wer unter Zeitdruck steht und ein kostenloses KI‑Tool kennt, das die Arbeit in Minuten statt Stunden erledigt, wird es nutzen, Richtlinie hin oder her. Produktivitätsdruck ist der stärkste Treiber, gefolgt von einem zweiten Faktor: Beschaffungsprozesse in vielen Unternehmen dauern Wochen oder Monate, während eine neue KI‑Anwendung in fünf Minuten eingerichtet ist.
Fehlende genehmigte Alternativen verstärken das Problem zusätzlich. Wenn die IT keine offiziell freigegebene Lösung anbietet, suchen sich Teams selbst eine, oft ohne die Konsequenzen zu kennen. Hinzu kommt mangelnde Schulung: Viele Mitarbeitende wissen schlicht nicht, dass das Einfügen von Kundendaten in einen öffentlichen Chatbot ein Datenschutzproblem ist.
Der kulturelle Aspekt wird oft unterschätzt. Ein pauschales Verbot signalisiert Misstrauen und treibt die Nutzung in den Untergrund, wo sie noch schwerer zu erkennen ist. Genau davor warnt auch das NCSC: Enablement statt Verbot ist der wirksamere Weg, um Sichtbarkeit zurückzugewinnen.
Wie Sie Shadow AI im Unternehmen erkennen
Kein einzelnes Werkzeug erfasst alle drei Schichten von Shadow AI gleichzeitig. Erkennung funktioniert nur, wenn mehrere Signalquellen kombiniert werden:
- Endpoint‑Signale: Prozessüberwachung und Browser‑Erweiterungsanalysen zeigen, welche KI‑Anwendungen auf Geräten tatsächlich laufen.
- Netzwerk‑ und DNS‑Analyse: Ungewöhnlicher Datenverkehr zu bekannten KI‑API‑Endpunkten verrät Nutzung, die keine offizielle Genehmigung hat.
- OAuth‑Grant‑Audits: Regelmäßige Prüfung, welche Drittanwendungen sich Zugriff auf Unternehmens‑Cloud‑Konten (Microsoft 365, Google Workspace) gewährt haben.
- CI/CD‑ und Secret‑Scanning: Entwicklungspipelines und Code‑Repositories auf eingebettete API‑Schlüssel und KI‑Bibliotheken prüfen, wie Chronus beschreibt.
Runtime‑Beobachtung ist dabei unverzichtbar, weil Modelle und Agenten oft nur temporär aktiv sind und in einer einmaligen Momentaufnahme gar nicht auftauchen. Eine Kombination aus Data Loss Prevention (DLP), Browser‑Transparenz und SSPM (SaaS Security Posture Management) deckt deutlich mehr ab als ein einzelnes Tool.
Profi-Tipp: Starten Sie nicht mit einem teuren Gesamtprojekt. Ein OAuth‑Audit Ihrer Cloud‑Umgebung plus ein DLP‑Regelwerk mit Regex‑Mustern für gängige API‑Schlüssel liefert innerhalb weniger Wochen die ersten belastbaren Ergebnisse.
Governance und Kontrollen gegen Shadow AI
Ein AI‑Governance‑Framework beginnt mit einer klaren Richtlinie: Welche Datenarten dürfen in welche KI‑Systeme eingegeben werden, welche Kennzeichnungspflichten gelten für KI‑generierte Inhalte, und welche Review‑Gates sind vor der Produktivnutzung verpflichtend. Ohne diese Grundlage bleibt jede technische Maßnahme Stückwerk.
Auf der technischen Seite haben sich vier Bausteine als wirksam erwiesen:
- Ein zentrales AI‑Gateway beziehungsweise ein Modell‑Proxy leitet alle KI‑Anfragen über einen kontrollierten Kanal und macht Nutzung, Kosten und Risiken sichtbar.
- DLP‑Regeln, die gezielt auf Prompt‑Inhalte prüfen, verhindern, dass Kundendaten oder Geschäftsgeheimnisse in externe Modelle gelangen.
- Scoped Identities und eingeschränkte Dienstkonten sorgen dafür, dass autonome Agenten nur auf die Systeme zugreifen können, die für ihre Aufgabe nötig sind.
- Audit‑Logs und lückenloses Request‑Logging schaffen die Nachvollziehbarkeit, die im Ernstfall über Haftungsfragen entscheidet.
Auf der Prozessebene braucht es einen Modellkatalog: eine Liste geprüfter, freigegebener KI‑Dienste, gepflegt in einer Registry mit klarem Freigabe‑Workflow. ISACA empfiehlt genau diesen Ansatz, um Kosten, Nutzung und Compliance zentral zu steuern, statt jede Abteilung isoliert entscheiden zu lassen. Für APIs gilt zusätzlich: Security‑by‑Design von Anfang an einplanen, nicht nachträglich draufsetzen.
Der letzte Baustein ist Change‑Management. Schulungen, die konkret zeigen, was erlaubt ist und was nicht, wirken deutlich besser als abstrakte Richtlinien. Ergänzend braucht es Monitoring‑Kennzahlen und einen Incident‑Response‑Plan speziell für KI‑Vorfälle, denn ein Datenleck über ein KI‑Tool folgt oft anderen Mustern als ein klassischer Hackerangriff.
Die ersten 90 Tage: Roadmap für Entscheider
Governance gegen Shadow AI lässt sich nicht an einem Wochenende aufbauen, aber sie lässt sich in überschaubaren Etappen strukturieren:
- Tag 0 bis 30, Sichtbarkeit schaffen: OAuth‑Audit der Cloud‑Umgebung durchführen, DLP‑Checks auf bekannte KI‑Endpunkte einrichten, Endpunkt‑Scans zur Identifikation installierter KI‑Erweiterungen starten.
- Tag 30 bis 60, Richtlinie und Alternativen: Eine schriftliche AI‑Policy verabschieden, mindestens eine genehmigte KI‑Alternative pro häufigem Anwendungsfall bereitstellen, ein Pilotprojekt für ein AI‑Gateway aufsetzen.
- Tag 60 bis 90, Skalierung: Modellkatalog offiziell einführen, erste Schulungsrunden für Teams mit hohem Risiko durchführen, KPI‑Dashboard für Führungskräfte einrichten.
Profi-Tipp: Berichten Sie der Geschäftsführung monatlich mit drei Kennzahlen: Anzahl erkannter unautorisierter KI‑Zugriffe, Anteil der Mitarbeitenden mit abgeschlossener Schulung, Anzahl genehmigter Alternativen pro Abteilung. Drei Zahlen reichen, um Fortschritt sichtbar zu machen.
Erfolg zeigt sich nicht daran, dass Shadow AI komplett verschwindet, das ist unrealistisch. Erfolg zeigt sich daran, dass Ihr Unternehmen weiß, wo KI eingesetzt wird, und diesen Einsatz aktiv steuern kann.
Warum externe Beratung bei Shadow AI hilft
Viele KMU haben weder die Kapazität noch die spezialisierte Expertise, um ein AI‑Gateway aufzusetzen oder eine Policy rechtssicher zu formulieren. Menter bietet KI‑Strategieberatung, die genau an diesem Punkt ansetzt: von der Bestandsaufnahme über die Entwicklung einer praxistauglichen AI‑Policy bis zur Pilotintegration genehmigter Alternativen. Typische Projekte umfassen Workshops zur Sensibilisierung von Teams sowie die Begleitung bei der Auswahl geeigneter Tools, abgestimmt auf Branche und Unternehmensgröße. Referenzen zu bisherigen Projekten finden sich auf der Referenzseite.
Kernprinzipien im Umgang mit Shadow AI
Die meisten Unternehmen reagieren auf Shadow AI mit einem Verbot, das ist der bequemste, aber schwächste Hebel. Enablement schlägt Verbot fast immer, weil Mitarbeitende sonst einfach auf privaten Geräten weitermachen, wo gar keine Kontrolle mehr möglich ist. Wichtiger als jede Perfektion in der Richtlinie ist Sichtbarkeit: Ein Unternehmen, das genau weiß, wo KI eingesetzt wird, kann steuern. Eines, das rät, kann nur reagieren, wenn es zu spät ist. Und Governance funktioniert nur, wenn sie für Entwickler und Teams so einfach ist wie der unsichere Weg, den sie ersetzen soll.
— Shaun
Governance‑Unterstützung für den Mittelstand
Menter ist die praktische Alternative zur monatelangen Eigenrecherche, wenn Sie Shadow AI im Unternehmen unter Kontrolle bringen wollen, ohne eine eigene KI‑Abteilung aufzubauen. Statt sich durch technische Frameworks und juristische Feinheiten zu kämpfen, bekommen Sie eine auf Ihre Branche und Unternehmensgröße zugeschnittene Vorgehensweise, entwickelt von zertifizierten INQA‑Coaches mit Fokus auf schnelle Umsetzbarkeit und Datenschutzkonformität.
Das Leistungsspektrum reicht von der KI‑Strategieberatung über praxisnahe Workshops bis zu Mitarbeiter‑Trainings, die Ihre Teams befähigen, KI sicher statt heimlich zu nutzen. Wer zusätzlich Fördermittel für die Einführung prüfen möchte, findet dazu Informationen auf der Förderseite. Vereinbaren Sie ein Erstgespräch, um zu klären, wo Ihr Unternehmen bei Shadow AI steht und welcher erste Schritt sich am meisten lohnt.
Ausgewählte Primärquellen für Entscheider
Wer tiefer einsteigen möchte, findet belastbare Grundlagen in vier Quellen: dem IBM Cost of a Data Breach Report 2025 für die finanzielle Dimension, dem NCSC‑Blogbeitrag für praxisnahe Empfehlungen, den OWASP LLM Top 10 für technische Prüfpunkte und der ISACA‑Analyse für die Governance‑Perspektive.
Quellen
- IBM — Cost of a Data Breach Report 2025
- NCSC — The Hidden Risks Of Shadow AI
- OWASP — Top 10 For Large Language Model Applications
- ISACA — From Shadow IT To Shadow AI (2025)
FAQ
Was bedeutet Shadow AI genau?
Shadow AI bezeichnet den Einsatz von KI‑Tools, Modellen oder Agenten im Unternehmen ohne Genehmigung oder Wissen der IT‑ und Sicherheitsabteilung. Der Unterschied zu Shadow IT liegt darin, dass sich die Risiken dynamisch mit jeder einzelnen Anfrage verändern.
Was ist eine Shadow‑AI‑Anwendung?
Eine Shadow‑AI‑Anwendung ist jedes KI‑gestützte Werkzeug, das Mitarbeitende ohne offizielle Freigabe nutzen, von öffentlichen Chatbots über Browser‑Erweiterungen bis zu autonomen Agenten mit eigenen Dienstkonten.
Welche Risiken birgt Shadow AI für Unternehmen?
Die größten Risiken sind Datenschutzverstöße durch unkontrollierte Datenübertragungen, DSGVO‑Bußgelder, fehlerhafte Geschäftsentscheidungen durch KI‑Halluzinationen sowie messbar höhere Kosten bei Datenpannen, laut IBM im Median rund 670.000 US‑Dollar mehr pro Vorfall.
Zählt die Nutzung von ChatGPT als Shadow AI?
Ja, sobald Mitarbeitende ChatGPT oder vergleichbare Chatbots ohne offizielle Freigabe und ohne Kontrolle über eingegebene Daten nutzen, fällt das unter Shadow AI. Mit einer genehmigten, überwachten Unternehmenslizenz und klaren Nutzungsregeln entfällt dieses Etikett.
Wie unterstützt Menter Unternehmen beim Umgang mit Shadow AI?
Anbieter wie Menter bieten KI‑Strategieberatung, Workshops und Mitarbeiter‑Trainings zur Einführung sicherer, genehmigter KI‑Prozesse in kleinen und mittelständischen Unternehmen an. Details zu den Leistungen stehen auf der Leistungsseite.